メディアPublickey
Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999)、ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
LinuxカーネルのPwnEscape脆弱性、VMからホストへ脱出される恐れ
Publickey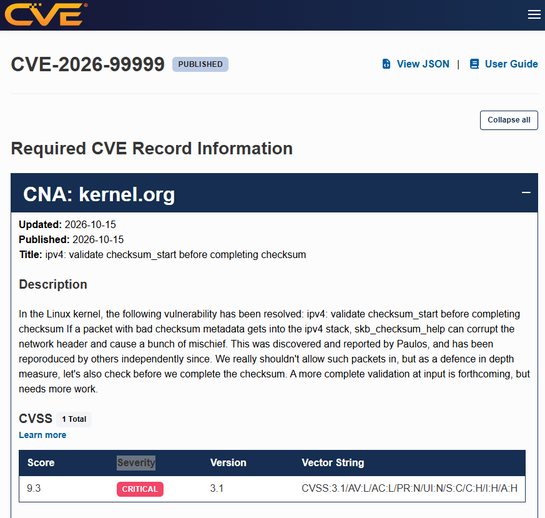
要点
- CVE-2026-99999「PwnEscape」はLinuxカーネルの脆弱性で、深刻度スコアは9.3(Critical)。悪意あるVMからホストLinux OSでコードを実行される可能性がある。
- 原因はネットワーク処理の欠陥。検証済みIPv4ヘッダーのチェックサム関連データを攻撃者が書き換えられ、想定外のメモリ位置の読み書きに至る。
- 研究環境ではホスト側でのコード実行まで到達。報告者は、弱い構成向けのエクスプロイトは数週間、デフォルト構成向けは1カ月以内に出ると予測している。
- タイトルはKVM環境を示すが、記事はコンテナ環境など他の環境でも成立しうるとしている。VM提供事業者は早急な対策が必要。
- さくらインターネットは一部サービスの新規申込を停止して対策中。AWSはEC2、Lambda、Fargateは影響なしとし、Amazon Linux 2は修正版が公開済み。
元記事:Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999)、ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性(Publickey)↗
- #Linux
- #脆弱性
- #仮想化